DSGVO und Serverstandort bei Tools: Worauf Unternehmen achten müssen
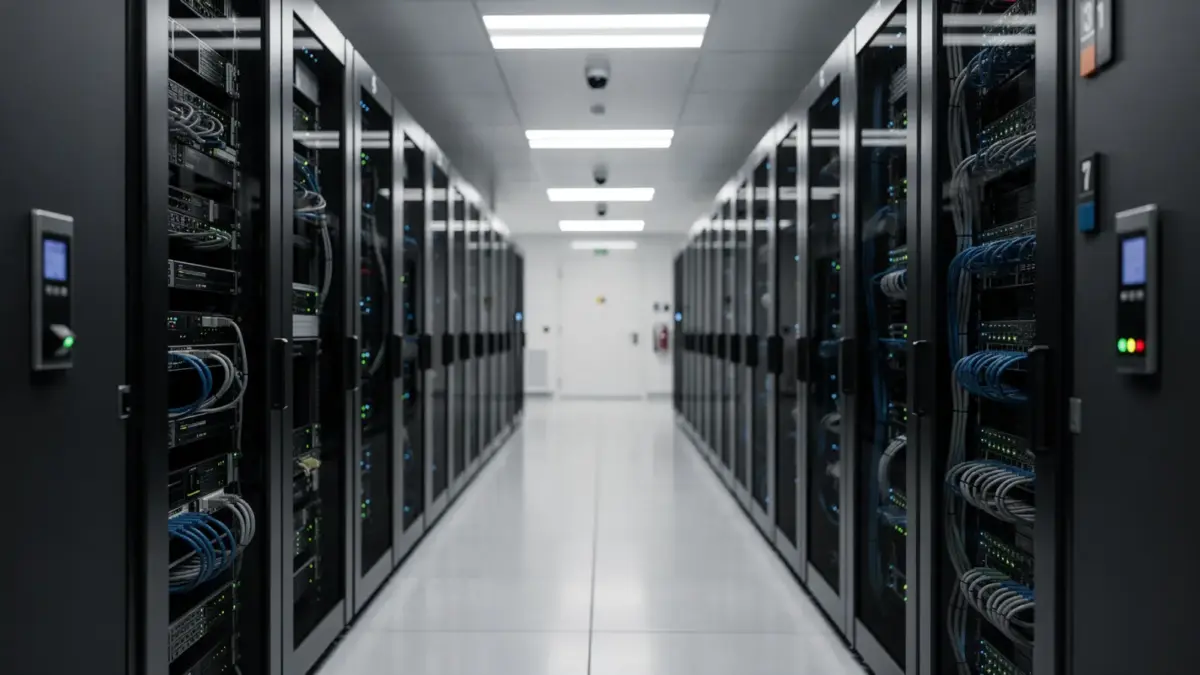
DSGVO und Serverstandort entscheiden bei Tools darüber, ob personenbezogene Daten rechtmäßig verarbeitet werden und ob Daten in der EU bleiben oder in Drittländer übertragen werden. Für Unternehmen und Selbstständige zählen deshalb nicht nur der Sitz des Tool-Anbieters, sondern auch Datenflüsse, Auftragsverarbeitung, AVV, Einwilligung und die technische Umsetzung im Tool.
DSGVO und Serverstandort sind bei Tools die rechtlichen und organisatorischen Rahmenbedingungen, die bestimmen, wie personenbezogene Daten verarbeitet, gespeichert und in welche Länder sie übertragen werden dürfen.
Wer Tools auswählt, prüft zuerst die Datenschutzanforderungen und ordnet die Software in den Kontext der eigenen Nutzung ein. Die Rubrik DSGVO prüfen hilft bei der Einordnung von Anbietern, Funktionen und Pflichten.
Warum sind DSGVO und Serverstandort bei Tools überhaupt wichtig?
DSGVO und Serverstandort sind wichtig, weil viele Tools personenbezogene Daten verarbeiten und damit Datenschutzpflichten auslösen. Nicht der Name des Tools zählt, sondern die konkrete Datenverarbeitung, der Vertrag mit dem Tool-Anbieter und der Ort, an den Daten übertragen werden.
Die DSGVO gilt immer dann, wenn ein Tool personenbezogene Daten verarbeitet. Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen, etwa Name, E-Mail-Adresse, IP-Adresse oder Kundennummer. Viele Webtools und Software-as-a-Service-Lösungen greifen genau auf solche Daten zu.
Der Serverstandort ist wichtig, weil Datenübermittlungen außerhalb der EU zusätzliche Anforderungen auslösen. Innerhalb der EU gelten die DSGVO-Regeln direkt. Außerhalb der EU prüft das Unternehmen, ob ein angemessenes Datenschutzniveau besteht oder ob zusätzliche Garantien nötig sind. Dazu gehören Standardvertragsklauseln oder andere zulässige Übermittlungsinstrumente.
Welche Daten verarbeitet ein Tool und wann greift die DSGVO?
Die DSGVO greift, sobald ein Tool personenbezogene Daten verarbeitet. Das betrifft viele Standardfunktionen von Webtools, Formularen, CRM-Systemen, Newsletter-Tools, Analyse-Tools und Kollaborationssoftware. Schon ein Login, ein Kontaktformular oder ein Tracking-Pixel kann personenbezogene Daten auslösen.
In der Praxis verarbeitet ein Tool oft mehr Daten, als auf den ersten Blick sichtbar ist. Typische Beispiele sind Kontaktdaten, Nutzungsdaten, Gerätedaten, IP-Adressen, Zeitstempel und Kommunikationsinhalte. Diese Datenverarbeitung fällt unter die DSGVO, wenn ein Unternehmen oder ein Tool-Anbieter die Verarbeitung organisiert, speichert oder übermittelt.
Für die rechtliche Einordnung zählt auch die Rolle des Tool-Anbieters. Verarbeitet der Tool-Anbieter personenbezogene Daten im Auftrag eines Unternehmens, liegt Auftragsverarbeitung vor. Dann braucht das Unternehmen einen Auftragsverarbeitungsvertrag, kurz AVV. Der AVV regelt Zweck, Dauer, Art der Datenverarbeitung und die technischen und organisatorischen Maßnahmen.
Einwilligung ist nicht in jedem Fall nötig. Viele Verarbeitungen laufen auf einer anderen Rechtsgrundlage, etwa zur Vertragserfüllung oder auf berechtigtem Interesse. Bei Cookies, Tracking und ähnlichen Zugriffen gelten zusätzlich die Regeln zur Einwilligung nach ePrivacy und DSGVO. Unternehmen müssen daher immer prüfen, welche Rechtsgrundlage zur jeweiligen Tool-Nutzung passt.
Welche Rolle spielt der Serverstandort bei Tools in der EU und außerhalb der EU?
Der Serverstandort entscheidet nicht allein über die Rechtmäßigkeit, beeinflusst aber die Anforderungen an den Datentransfer. Liegen Server in der EU, bleibt die Verarbeitung meist innerhalb des europäischen Datenschutzrahmens. Liegen Server außerhalb der EU, spricht man oft von einem Drittlandtransfer.
Bei einem Drittlandtransfer prüft das Unternehmen zuerst, ob für das Zielland ein Angemessenheitsbeschluss der EU-Kommission existiert. Fehlt ein solcher Beschluss, braucht der Datenexport zusätzliche Garantien. Standardvertragsklauseln sind eine zentrale Grundlage dafür. In manchen Fällen sind ergänzende Maßnahmen nötig, wenn das Schutzniveau im Drittland nicht ausreicht.
Der physische Serverstandort allein reicht aber nicht aus. Entscheidend ist auch, welche Konzerngesellschaft das Tool betreibt, wo Support und Administration sitzen und welche Subunternehmer Zugriff haben. Ein Tool kann europäische Server nutzen und trotzdem Daten in ein Drittland übertragen, etwa für Support, Analyse oder Fernwartung. Deshalb gehört die Prüfung des gesamten Datenflusses zur Bewertung.
Woran erkennt man ein DSGVO-konformes Tool?
Ein DSGVO-konformes Tool macht die Datenverarbeitung transparent, bietet einen AVV an und dokumentiert den Serverstandort oder die relevanten Datenübermittlungen nachvollziehbar. Zusätzlich braucht das Tool klare Informationen in der Datenschutzerklärung und verständliche Angaben zu Unterauftragsverarbeitern.
Wichtige Merkmale sind: ein verfügbarer Auftragsverarbeitungsvertrag, klare Angaben zu personenbezogenen Daten, definierte Löschfristen oder Löschkonzepte, technische und organisatorische Maßnahmen, Informationen zu Drittlandtransfers und nachvollziehbare Angaben zu Subprozessoren. Bei Webtools sollten Unternehmen außerdem prüfen, ob Standardvertragsklauseln eingesetzt werden.
Für die eigene Website oder das eigene Online-Business zählt außerdem, ob das Tool datenschutzfreundlich konfigurierbar ist. Dazu gehören deaktivierbare Tracking-Funktionen, eine saubere Einbindung von Skripten und die Möglichkeit, Einwilligungen vor der Datenübertragung einzuholen. Die Datenschutzerklärung muss die Nutzung des Tools korrekt beschreiben, damit Nutzer verstehen, welche Daten verarbeitet werden und zu welchem Zweck.
Die folgende Übersicht zeigt die wichtigsten Prüfpunkte:
| Prüfpunkt | Worauf achten? |
|---|---|
| Auftragsverarbeitung | AVV vorhanden, wenn das Tool personenbezogene Daten im Auftrag verarbeitet |
| Serverstandort | EU-Server oder dokumentierter Drittlandtransfer |
| Drittlandtransfer | Rechtsgrundlage, Standardvertragsklauseln, ergänzende Maßnahmen |
| Einwilligung | Bei Tracking, Cookies oder ähnlichen Zugriffen sauber eingeholt |
| Datenschutzerklärung | Tool-Nutzung, Zwecke und Empfänger transparent beschrieben |
Welche Risiken entstehen bei nicht konformen Tools für Unternehmen und Selbstständige?
Nicht konforme Tools führen zu Datenschutzverstößen, Abmahnrisiken, Vertragsproblemen und möglicher Haftung. Wer personenbezogene Daten ohne AVV, ohne passende Rechtsgrundlage oder ohne saubere Drittlandtransfer-Prüfung verarbeitet, riskiert eine unzulässige Datenverarbeitung.
Für Unternehmen und Selbstständige ist das besonders relevant, weil die Verantwortung nicht beim Tool-Anbieter endet. Die nutzende Stelle muss das Tool prüfen, dokumentieren und in die eigenen Datenschutzprozesse einbinden. Fehlt der AVV, fehlt oft die vertragliche Basis für die Auftragsverarbeitung. Fehlt die Dokumentation zum Drittlandtransfer, fehlt eine wesentliche Grundlage für die rechtssichere Nutzung.
Zusätzlich entstehen operative Risiken. Ein Tool kann gesperrt werden, wenn Datenschutzanforderungen im Unternehmen strenger geprüft werden oder Kunden Nachweise verlangen. Auch Verträge mit Geschäftskunden enthalten oft Datenschutzklauseln. Dann entscheidet die saubere Tool-Auswahl über die Einhaltung dieser Pflichten.
Wie prüft man Tools vor der Nutzung rechtssicher?
Eine rechtssichere Prüfung beginnt mit der Datenlandkarte: Welche personenbezogenen Daten verarbeitet das Tool, zu welchem Zweck und wer erhält Zugriff? Danach folgen AVV, Serverstandort, Drittlandtransfer, Einwilligung und die Aktualität der Datenschutzerklärung. Erst danach sollte das Tool produktiv eingesetzt werden.
Die Prüfung läuft in festen Schritten: Erstens die Funktion des Tools erfassen. Zweitens den Anbieter und den Vertragstyp klären. Drittens die Rolle des Tool-Anbieters bestimmen: Auftragsverarbeitung oder eigene Verantwortlichkeit. Viertens prüfen, ob ein AVV abgeschlossen werden muss. Fünftens alle Übermittlungen in die EU oder in Drittländer dokumentieren. Sechstens die Einwilligungs- oder Hinweistexte auf Website und in der Datenschutzerklärung anpassen.
Für SaaS-Lösungen gilt derselbe Maßstab wie für andere Webtools. Auch Software-as-a-Service verarbeitet oft Kontakt-, Nutzungs- und Kundendaten. Unternehmen sollten deshalb die technische Konfiguration, Subunternehmer und Supportzugriffe prüfen. Standardvertragsklauseln gehören zur Prüfung, sobald Daten in ein Drittland fließen. Die Dokumentation sollte so vollständig sein, dass interne Prüfungen und externe Nachweise möglich sind.
Wer die Prüfung vereinheitlichen will, arbeitet mit einer Checkliste: Zweck, Datenarten, Rechtsgrundlage, AVV, Serverstandort, Drittlandtransfer, Standardvertragsklauseln, Datenschutzerklärung, Einwilligung und Löschkonzept. Diese Reihenfolge verhindert, dass ein Tool wegen eines einzelnen übersehenen Punktes später zum Datenschutzproblem wird.
DSGVO und Serverstandort sind bei Tools kein Randthema, sondern ein Kernkriterium jeder Tool-Auswahl. Wer Datenflüsse, Anbieterrolle und Transferregeln prüft, senkt Risiken und schafft eine belastbare Grundlage für den Einsatz von Webtools und SaaS.
Mehr zum Thema im Bereich Tools & Anbieter · Passend dazu: MAiRA in der Industrie: Kognitive Robotik im Einsatz · ESG-Reporting Software: Tools im Vergleich